Sécurité et accès

Donnez à chacun l'accès dont son travail a besoin

Combinez l'appartenance à l'espace de travail, les rôles et les portées de PBX pour contrôler l'accès. Utilisez Microsoft Entra ID et les méthodes d'authentification multifacteur prises en charge pour gérer la façon dont les gens se connectent.

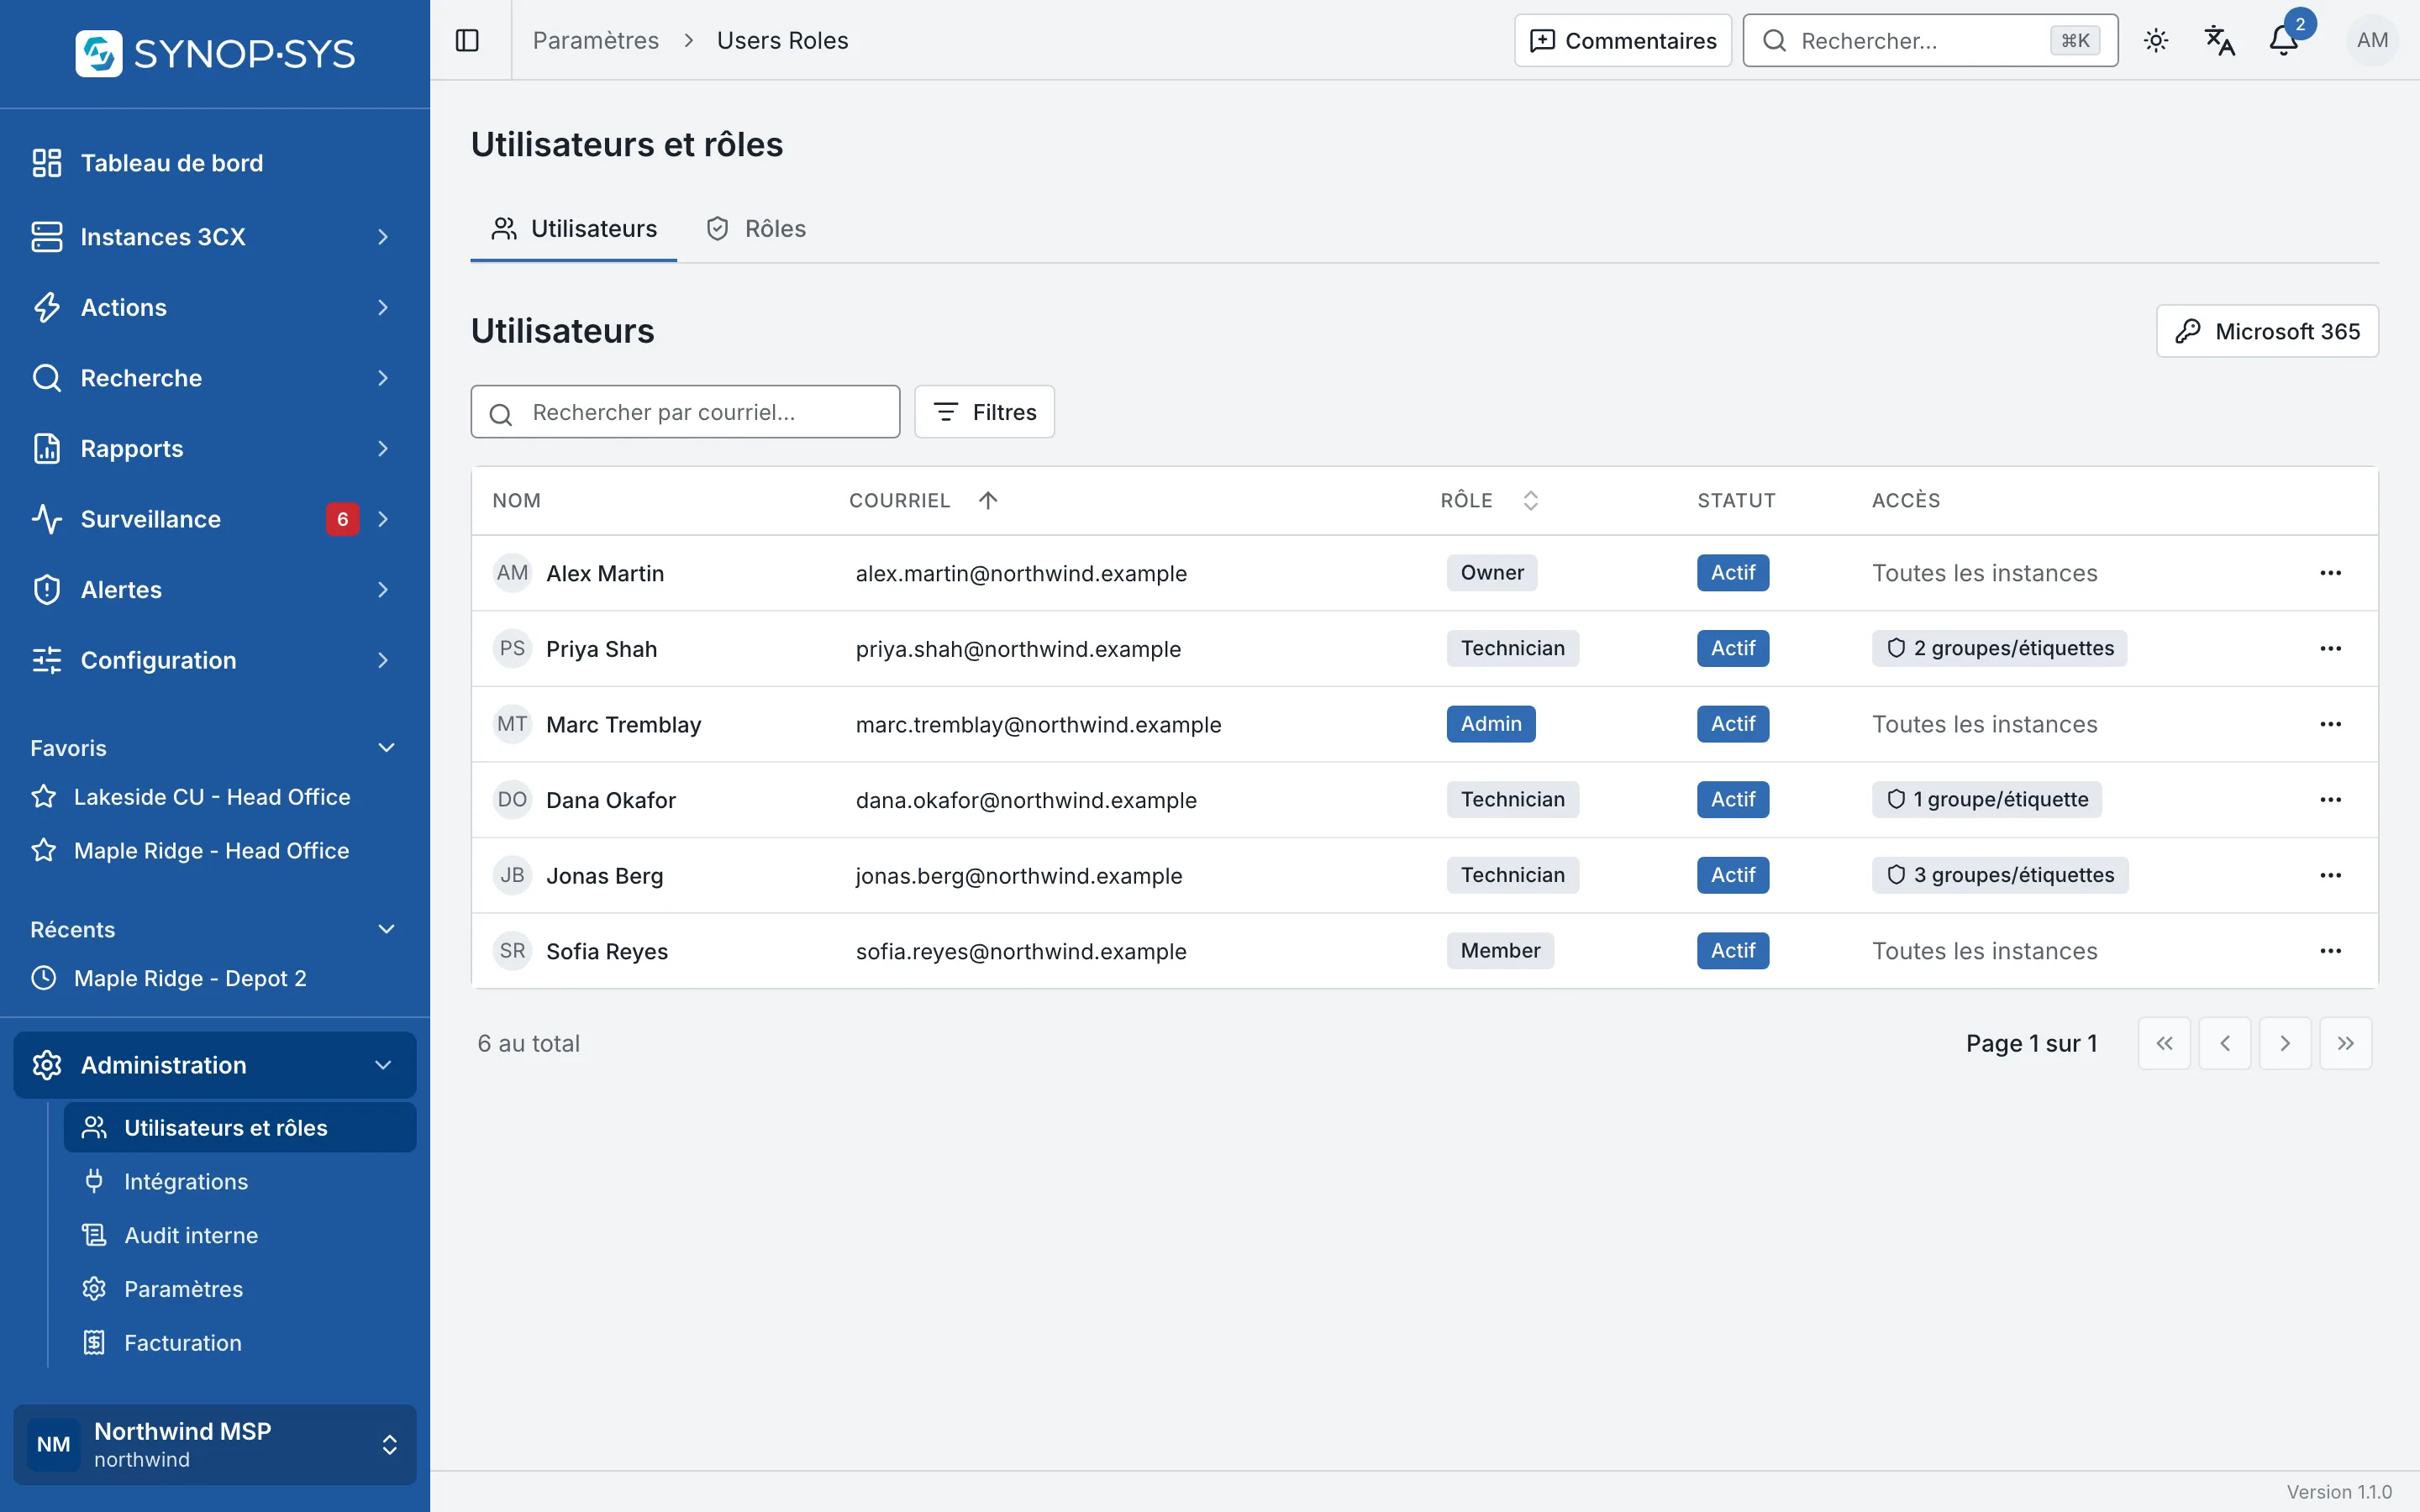
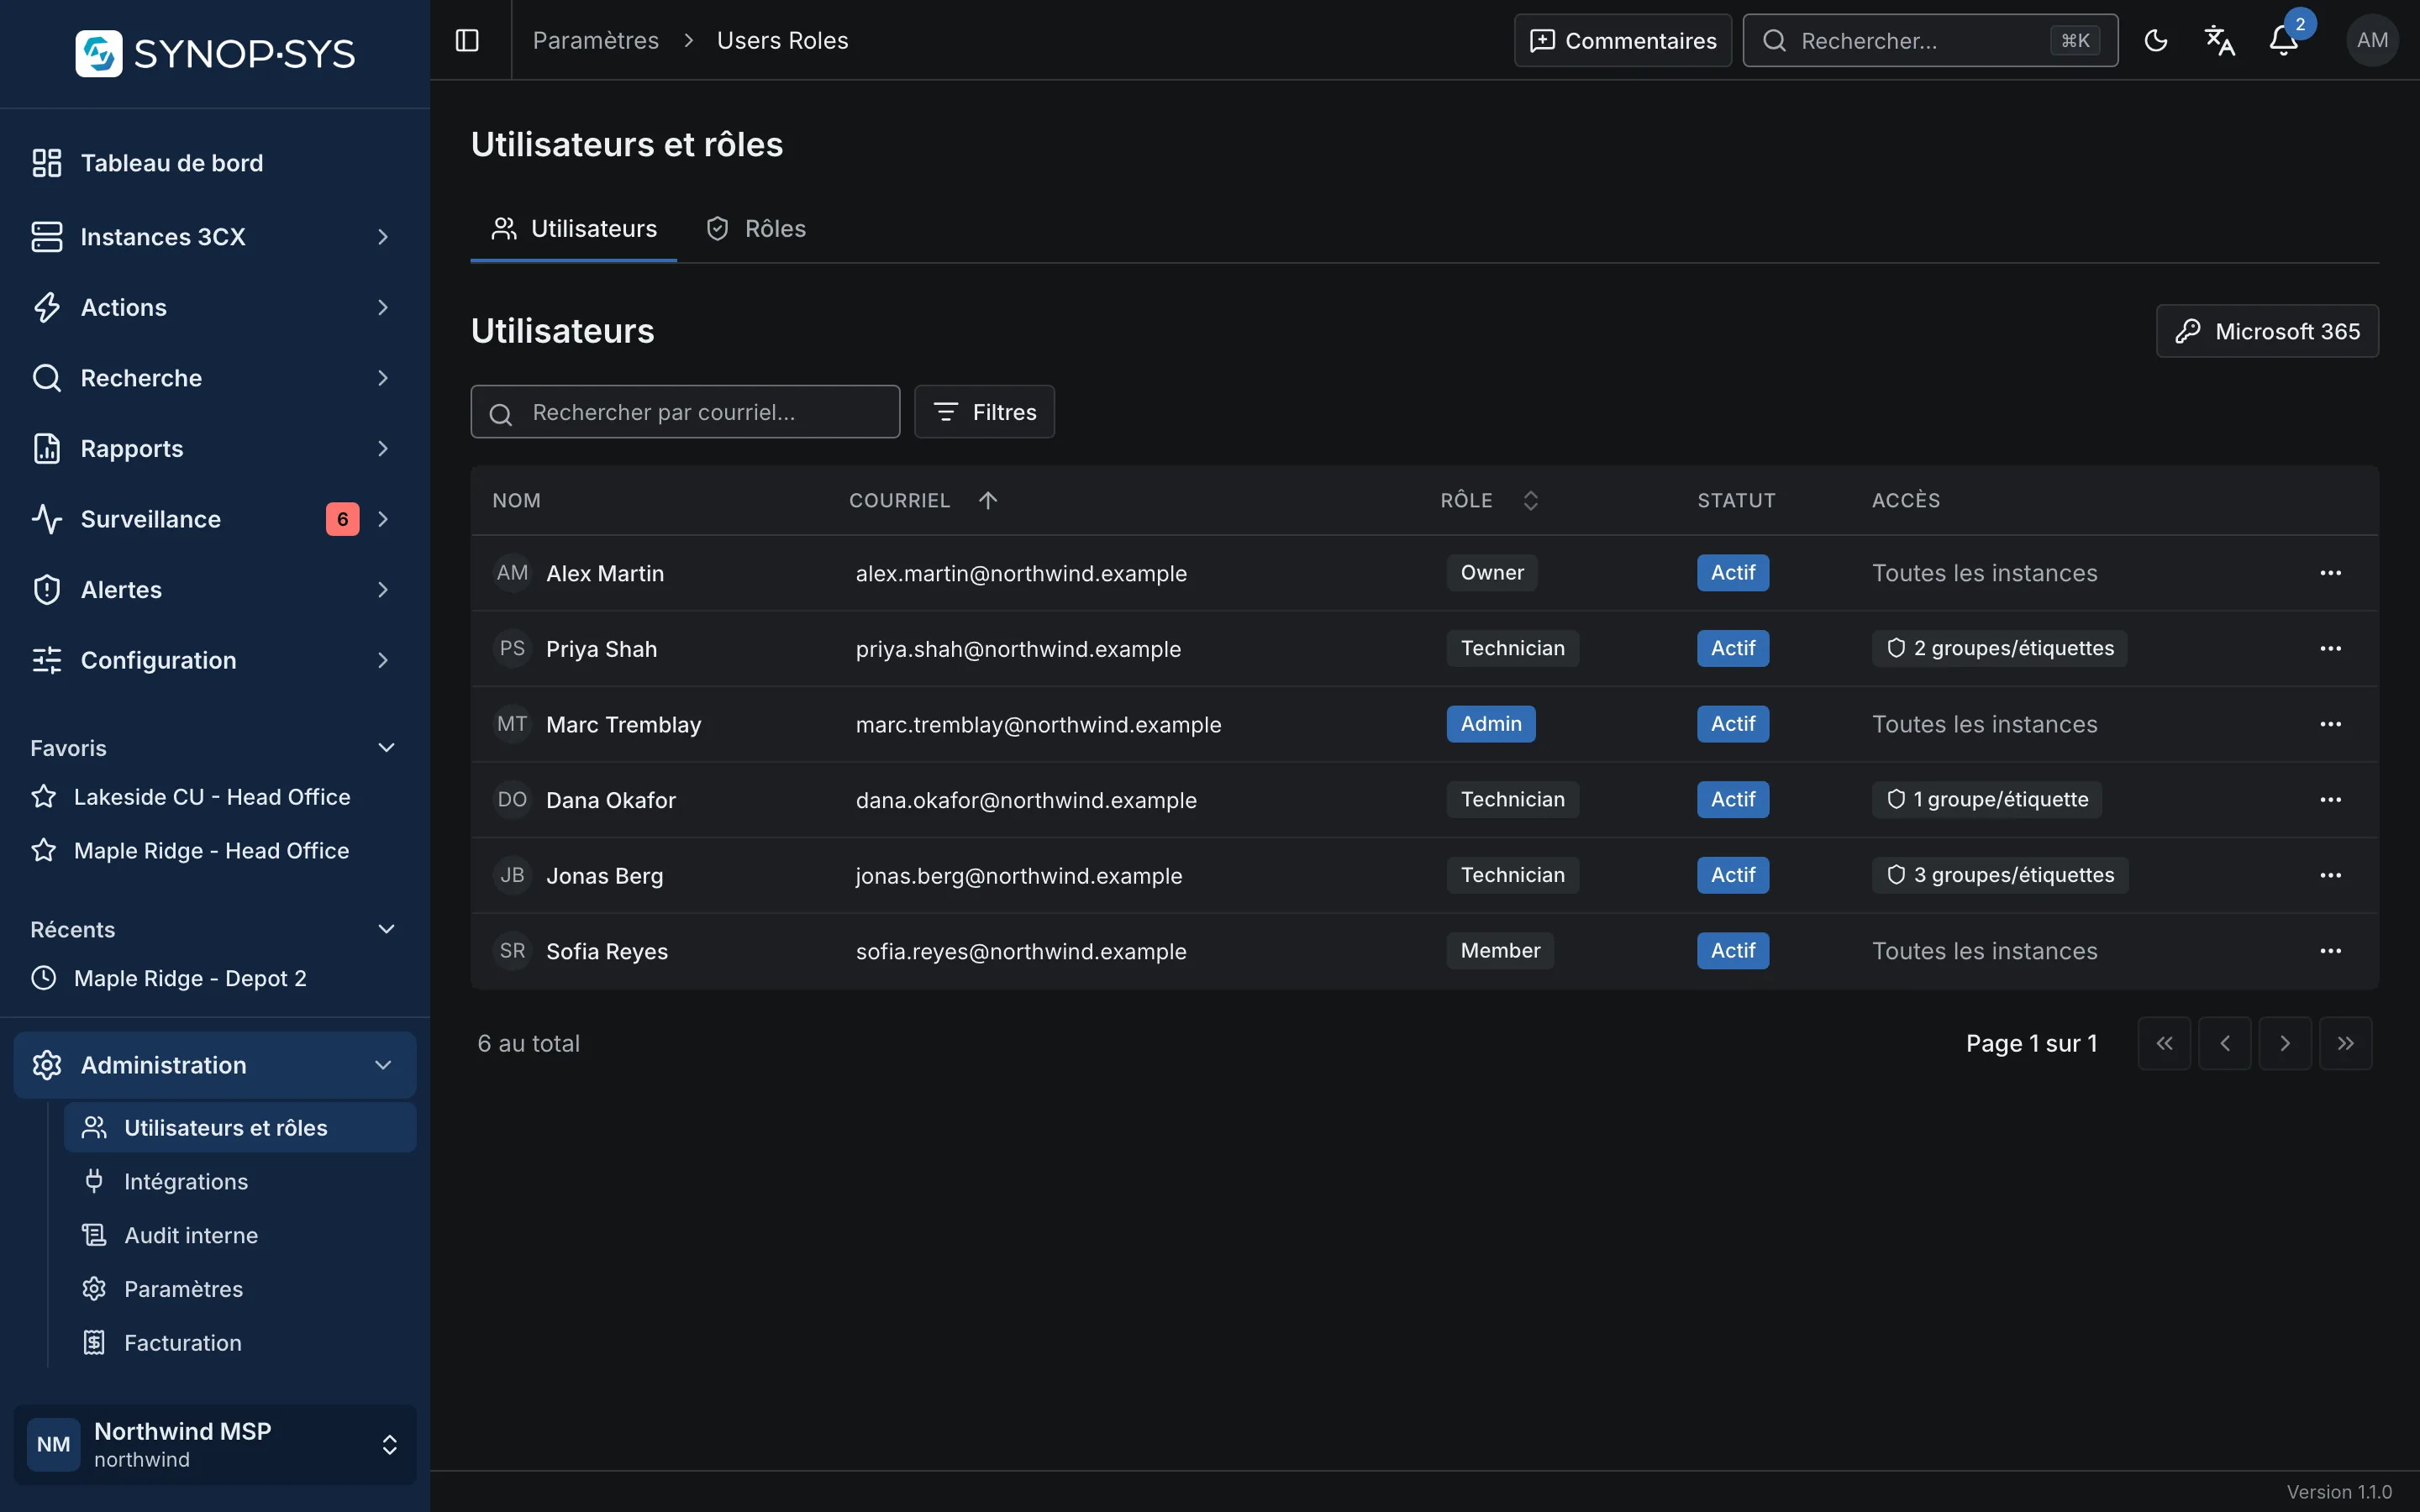
Les membres de l'espace de travail avec leur rôle et leur accès : certains atteignent toutes les instances, les techniciens sont limités à des groupes et à des étiquettes. Les membres de l'espace de travail avec leur rôle et leur accès : certains atteignent toutes les instances, les techniciens sont limités à des groupes et à des étiquettes.
Les membres de l'espace de travail avec leur rôle et leur accès : certains atteignent toutes les instances, les techniciens sont limités à des groupes et à des étiquettes.Ouvrir l'image complèteOuvrir l'image complète

Des espaces de travail séparés

Chaque espace de travail a sa propre base de données, son propre compartiment de stockage et son propre sous-domaine, créés avec lui. Dans un espace de travail, les groupes et les étiquettes organisent le parc.

Les identifiants restent hors des écrans courants

Les identifiants de connexion aux PBX sont chiffrés pour le stockage. Les valeurs sensibles des enregistrements d'audit sont masquées avant d'être conservées.

La connexion que vous utilisez déjà

Authentification unique Microsoft Entra ID avec provisionnement des utilisateurs SCIM, plus les clés d'accès, les codes d'authentificateur, les codes par courriel et par texto et les codes de secours pour la vérification.

Rôles et portées

Séparez ce que quelqu'un peut faire de l'endroit où il peut le faire

Les rôles accordent les autorisations pour les opérations; les portées par groupe et par étiquette limitent les PBX qu'une personne peut atteindre. Configurez les deux quand un technicien ne doit travailler que sur une partie du parc.

  • Rôles : Propriétaire, Admin et Membre par défaut, plus les vôtres
  • La portée d'accès s'applique partout dans l'application, pas seulement dans la page des instances
  • Un membre sans portée n'est pas restreint; un administrateur lui-même limité ne peut pas accorder un accès non restreint
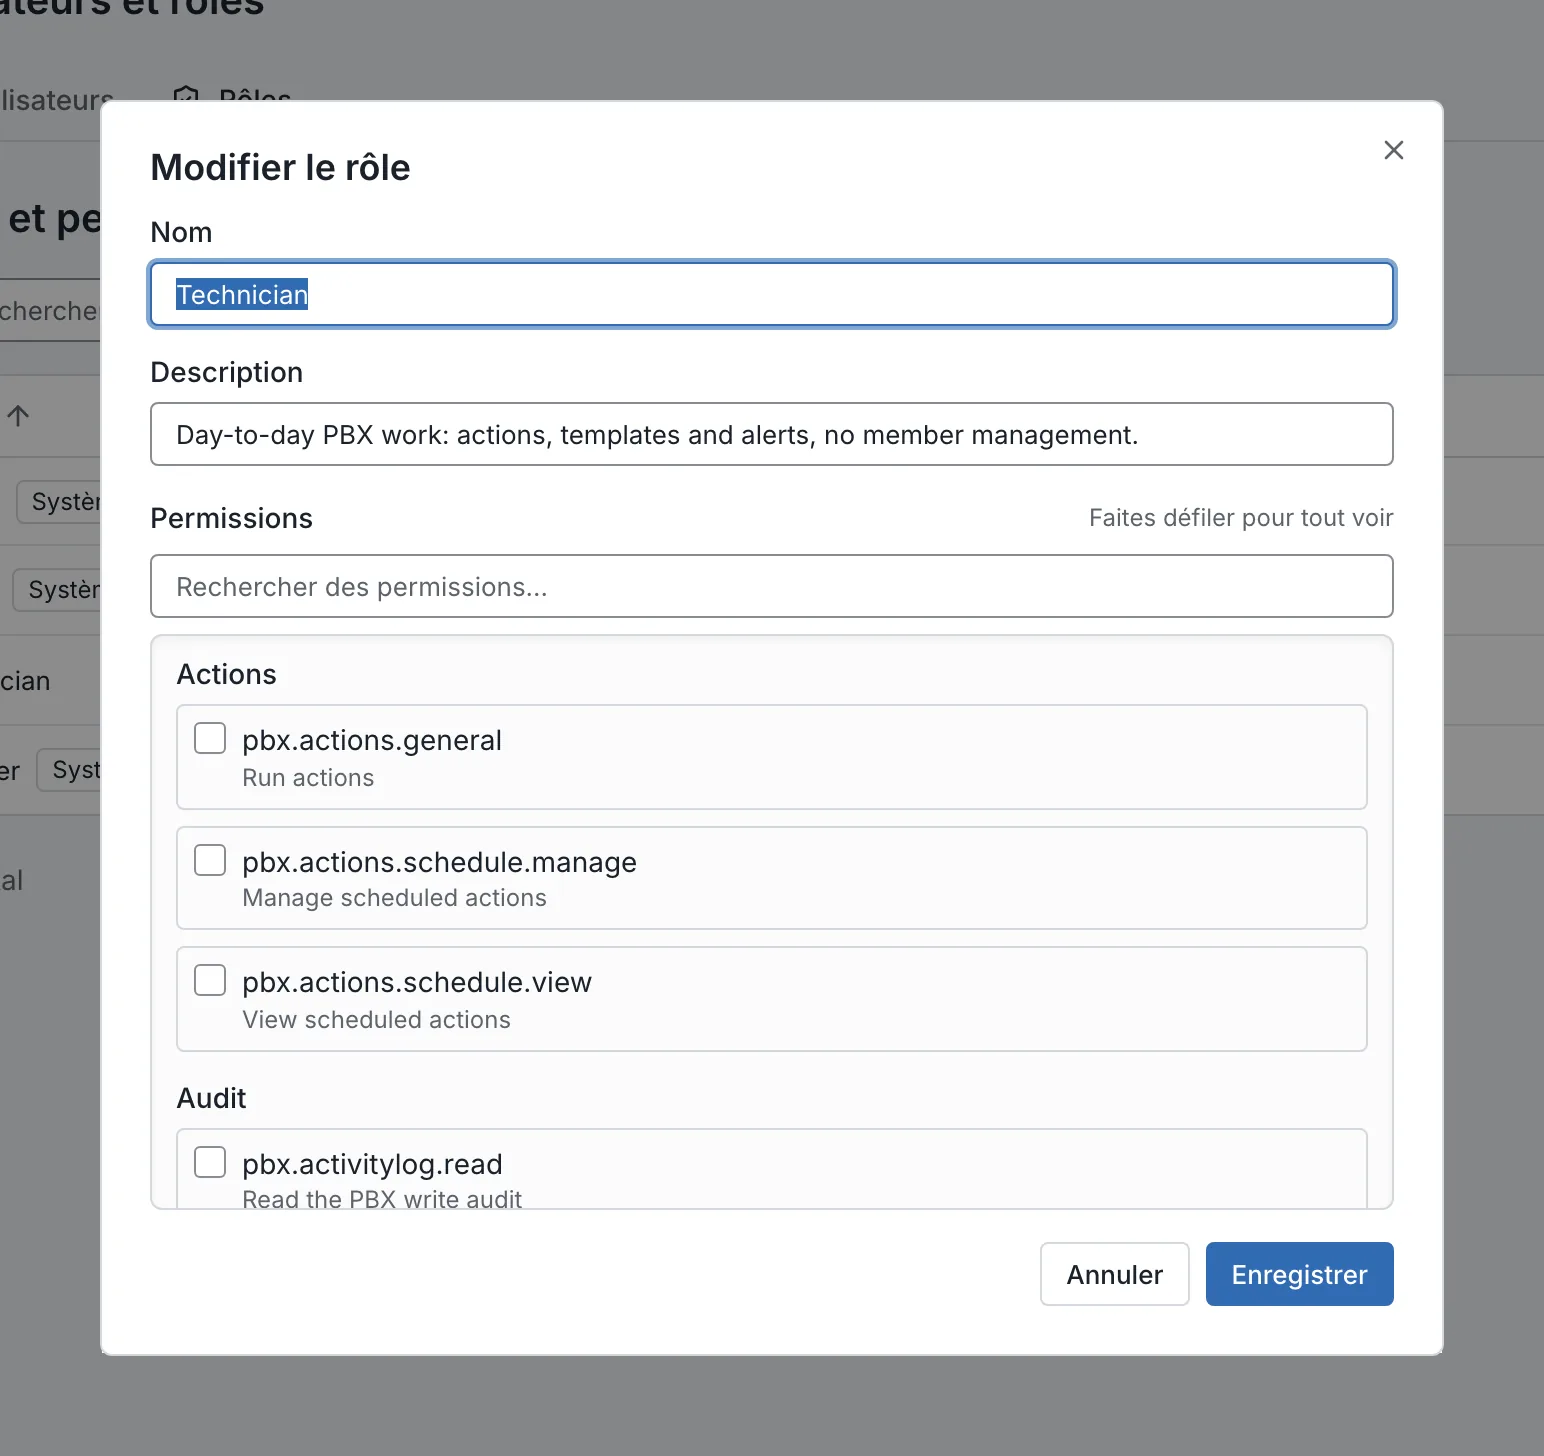
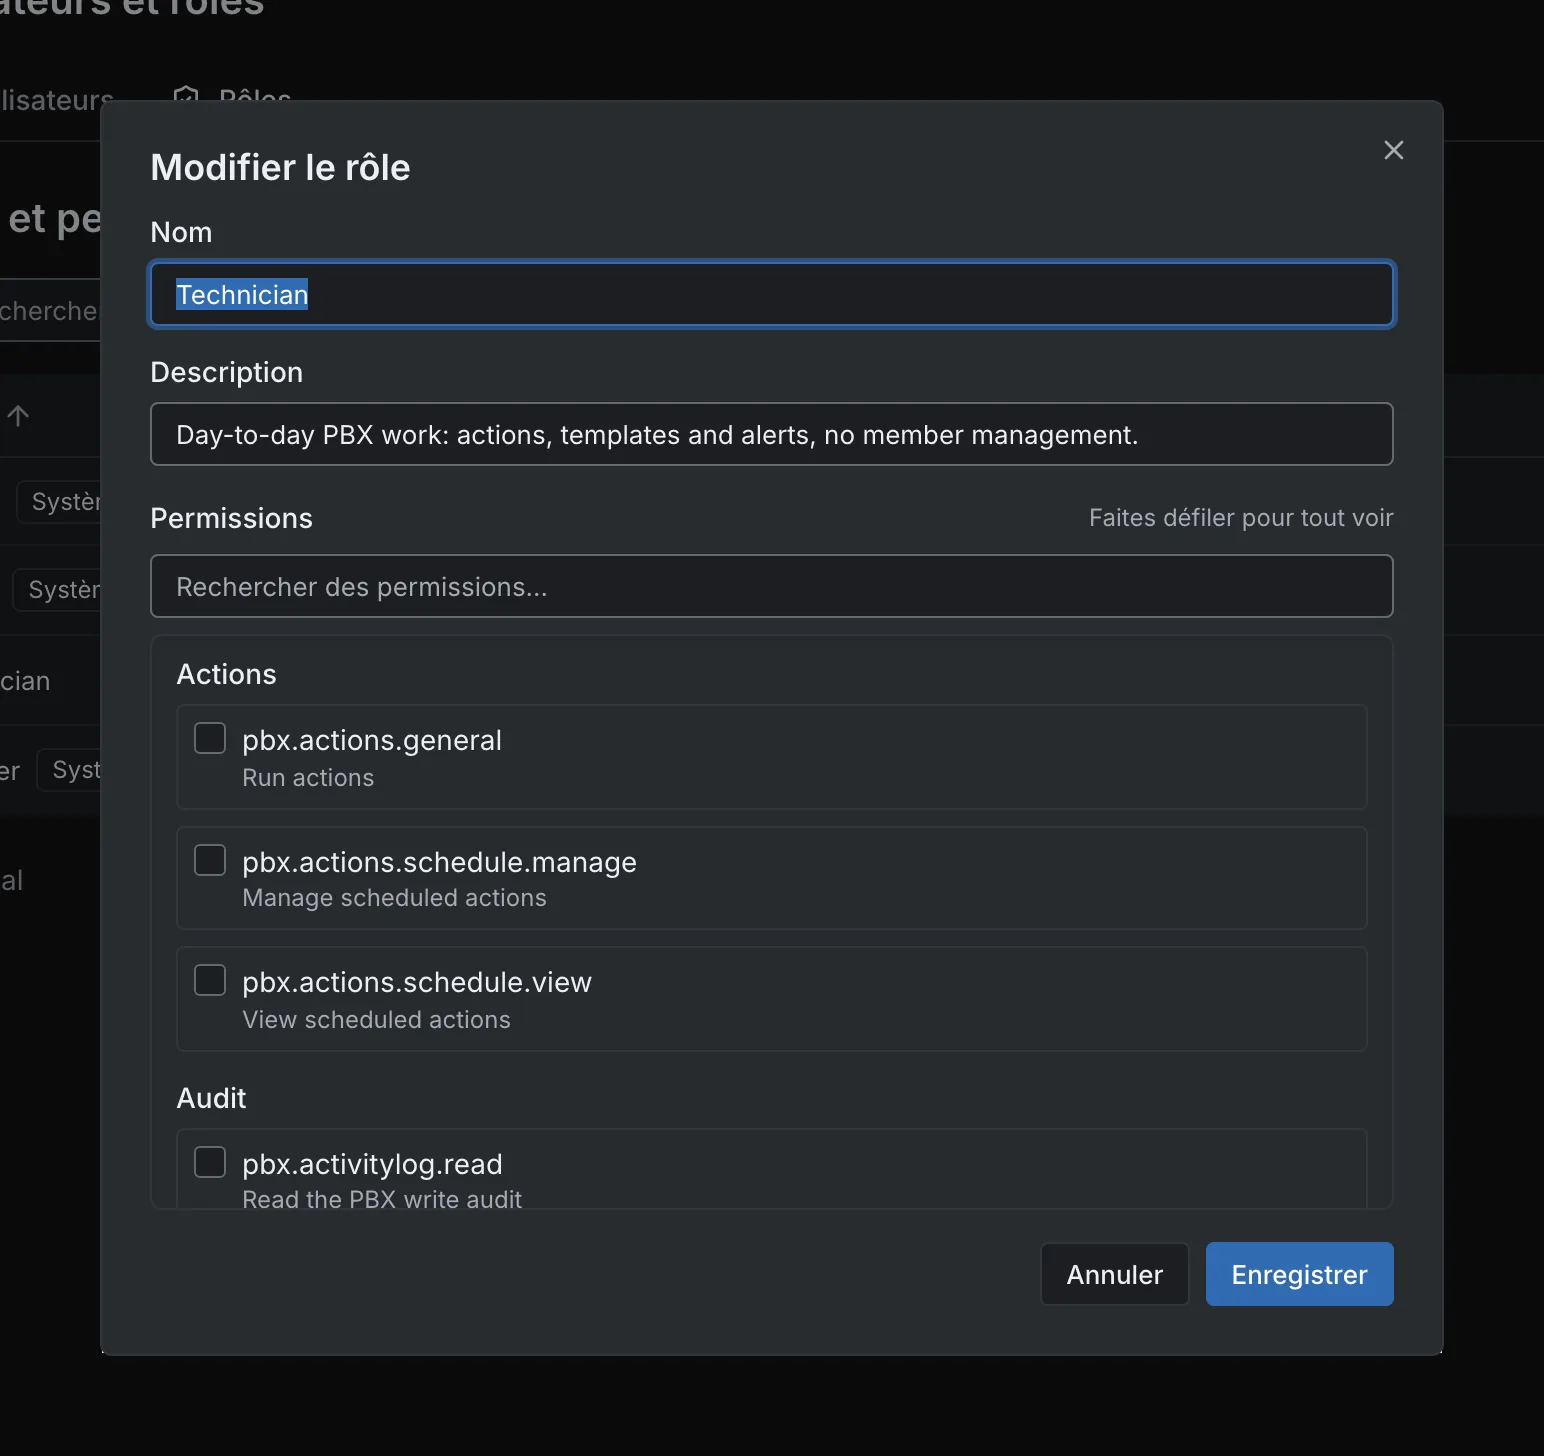
Le rôle Technician : des groupes d'autorisations, distincts de la portée sur les PBX. Le rôle Technician : des groupes d'autorisations, distincts de la portée sur les PBX.
Le rôle Technician : des groupes d'autorisations, distincts de la portée sur les PBX.Ouvrir l'image complèteOuvrir l'image complète
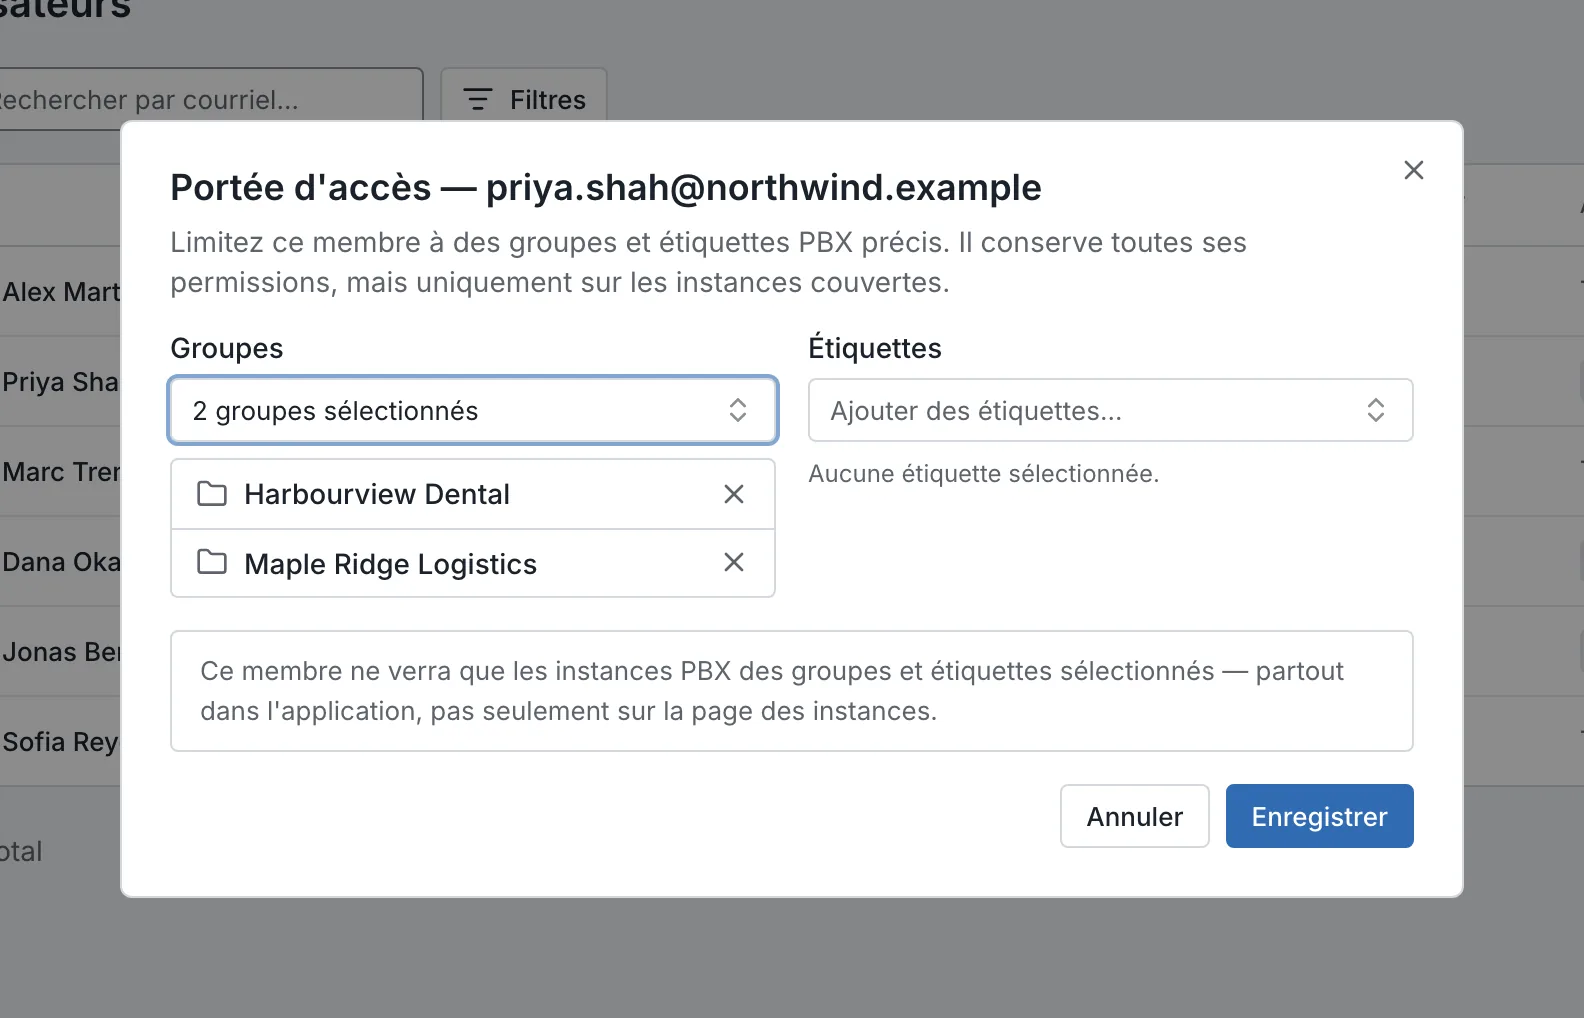
« Portée d'accès » d'un membre : deux groupes, aucune étiquette. « Portée d'accès » d'un membre : deux groupes, aucune étiquette.
« Portée d'accès » d'un membre : deux groupes, aucune étiquette.Ouvrir l'image complèteOuvrir l'image complète

Identité

Reliez la connexion et le provisionnement des utilisateurs

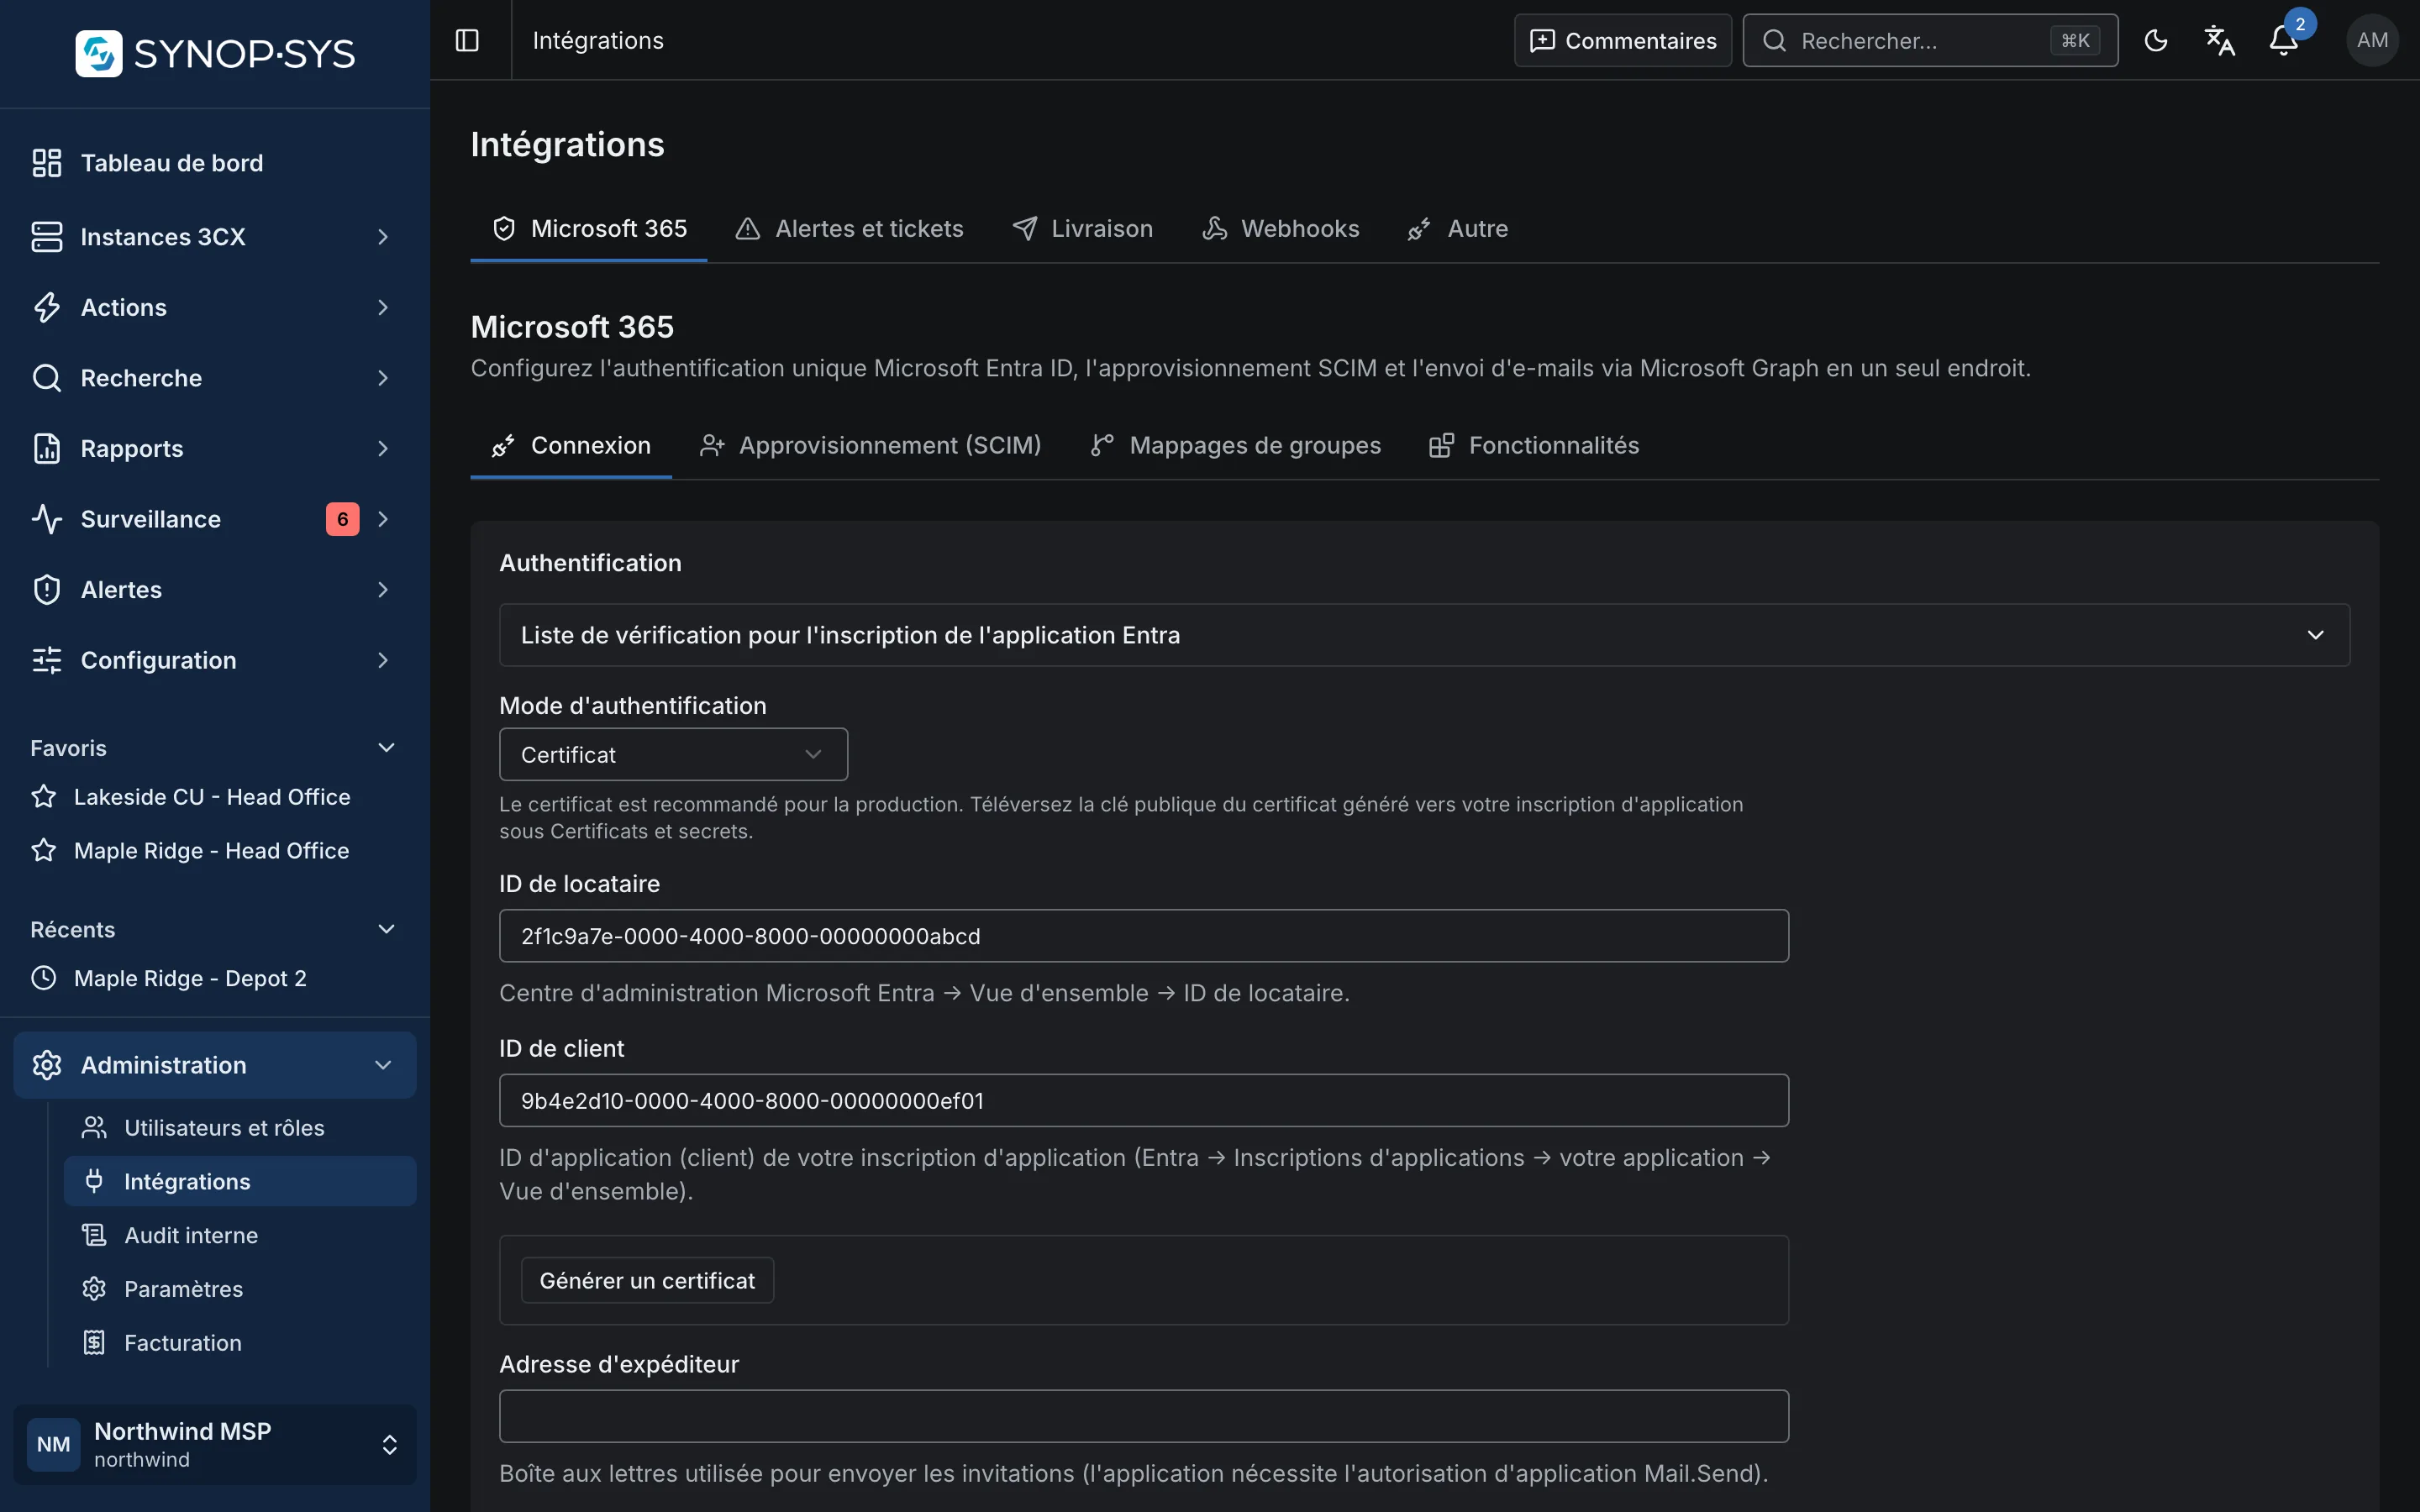
Configurez l'authentification unique Microsoft Entra ID et le provisionnement des utilisateurs SCIM dans l'intégration Microsoft 365. La connexion à l'espace de travail prend aussi en charge les clés d'accès, les codes d'authentificateur et les autres méthodes de vérification inscrites.

  • Authentification à Microsoft Graph par certificat ou par secret
  • Point de terminaison et jeton SCIM propres à chaque espace de travail
  • Correspondances de groupes pour des attributions de rôles permanentes, dans la limite du plafond de délégation
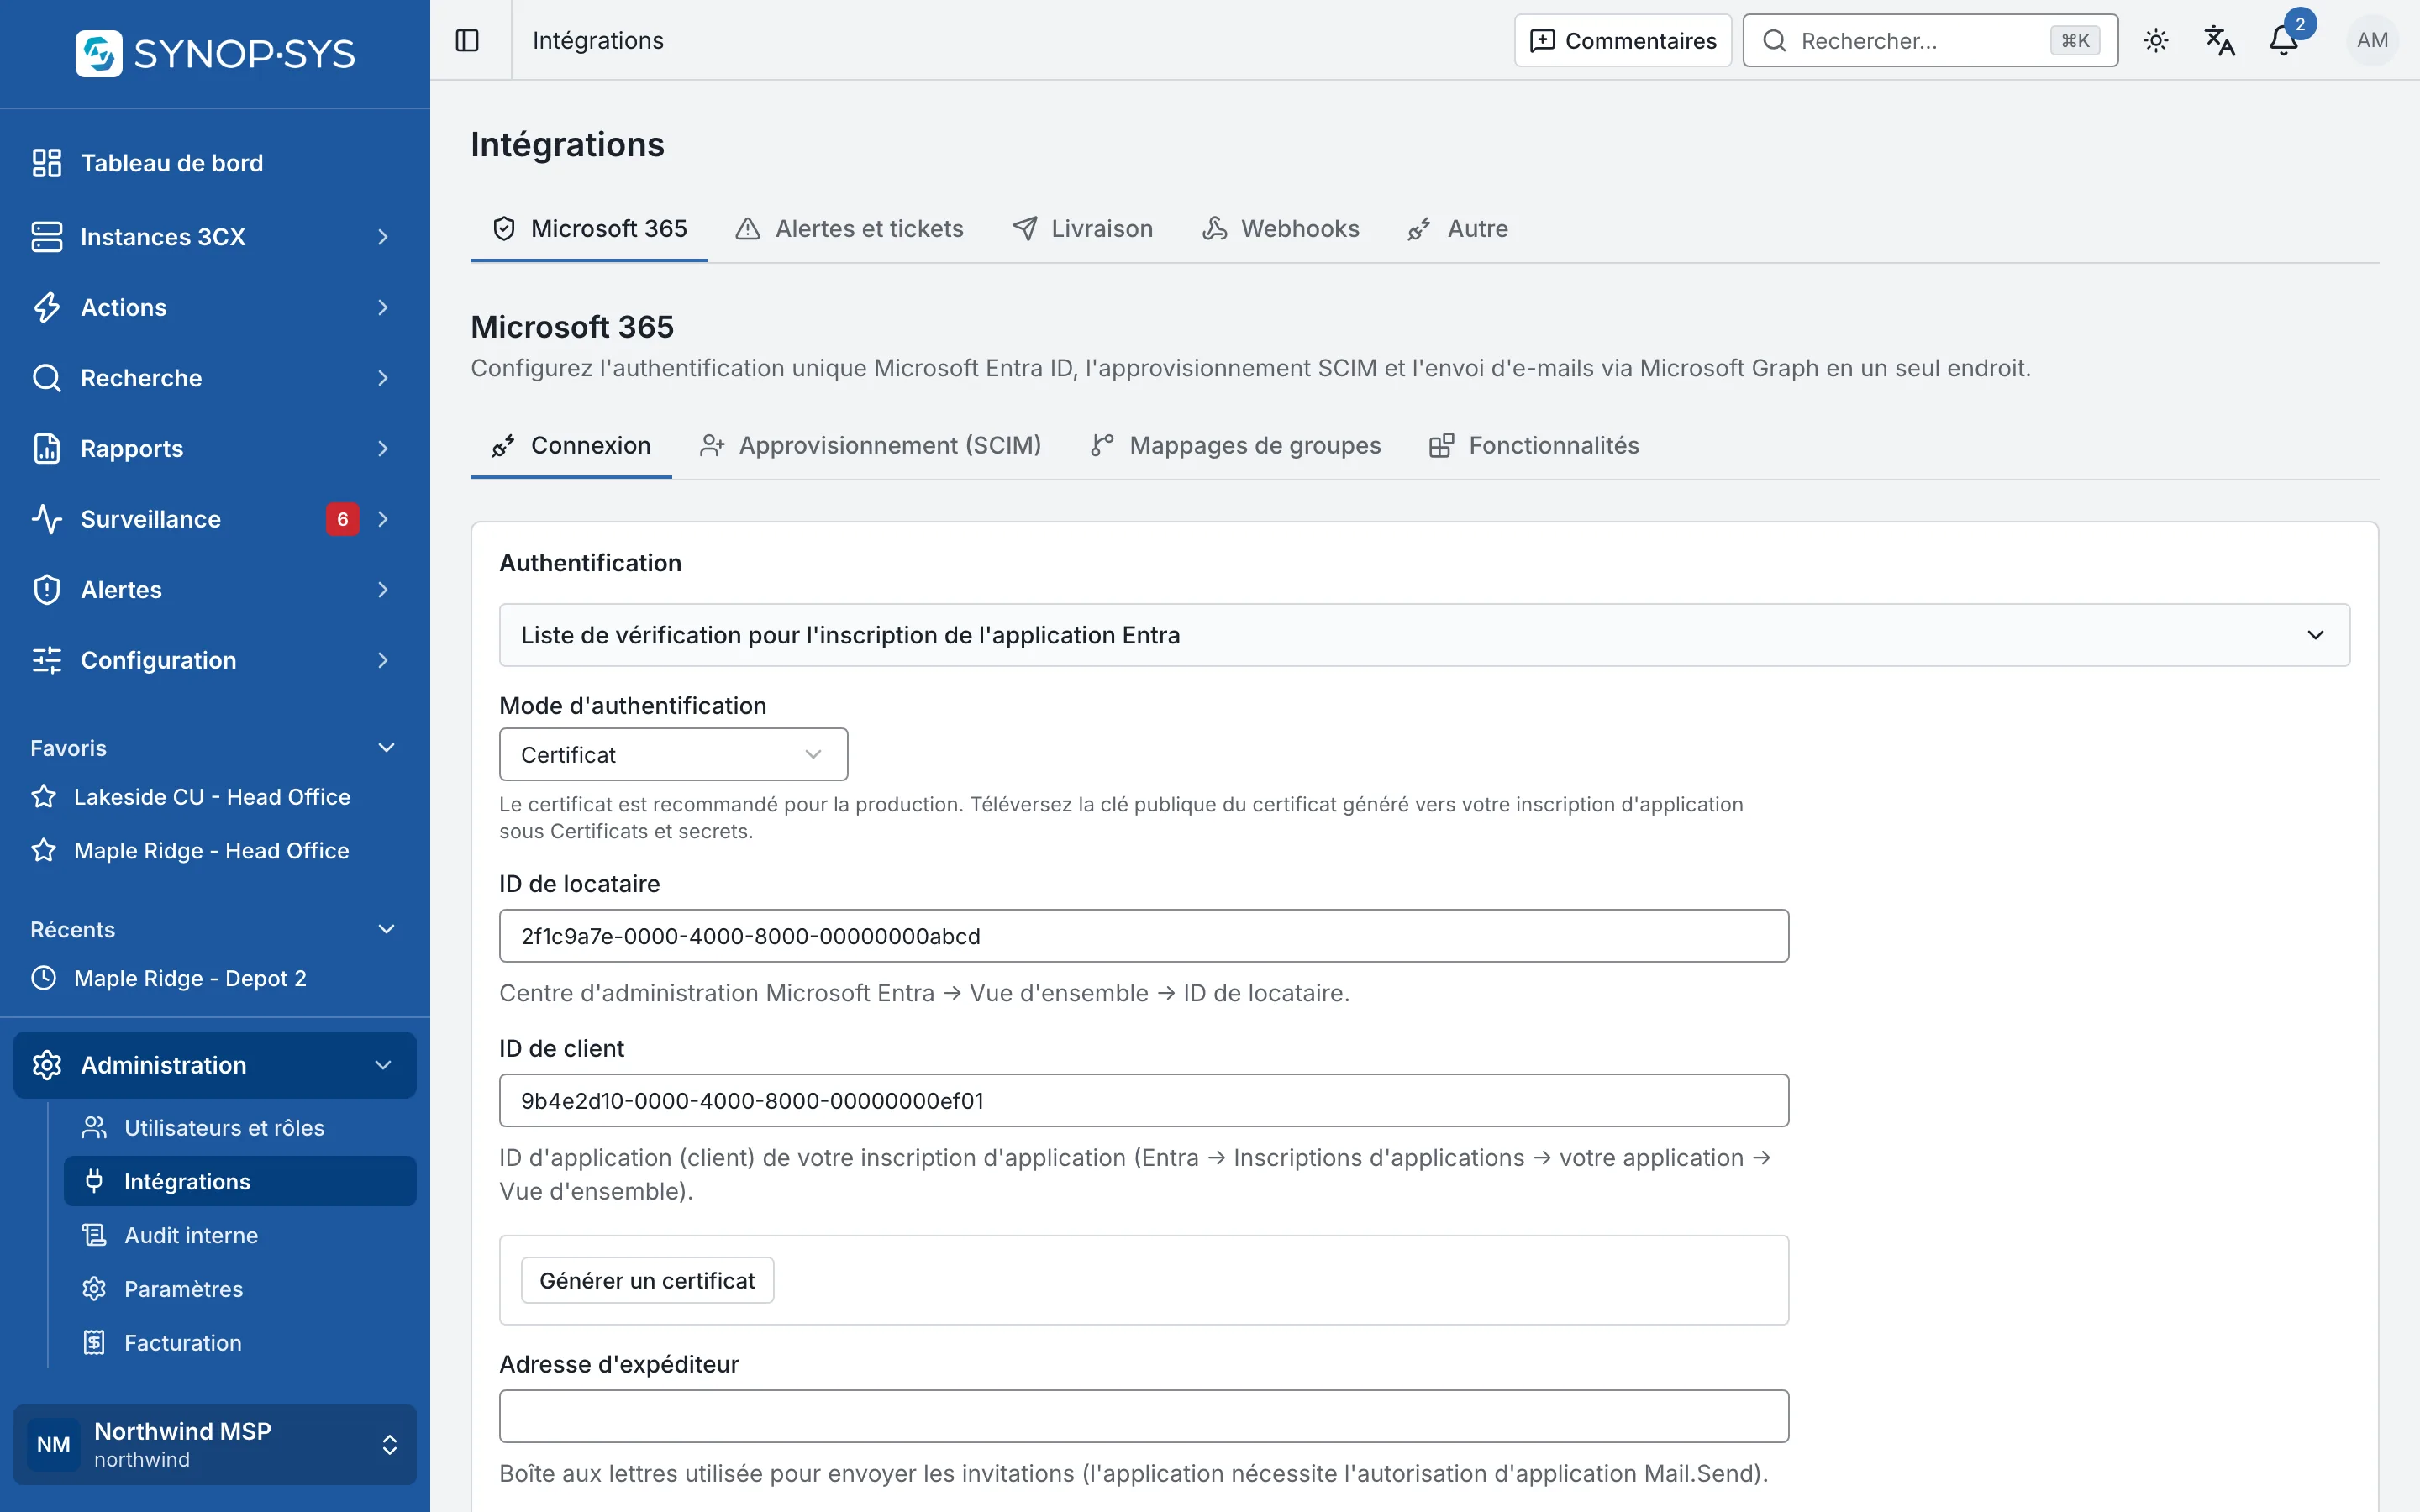
L'intégration Microsoft 365 : connexion, provisionnement SCIM, correspondances de groupes et fonctionnalités. L'intégration Microsoft 365 : connexion, provisionnement SCIM, correspondances de groupes et fonctionnalités.
L'intégration Microsoft 365 : connexion, provisionnement SCIM, correspondances de groupes et fonctionnalités.Ouvrir l'image complèteOuvrir l'image complète

Audit

Retracez les écritures envoyées aux PBX par SYNOP•SYS

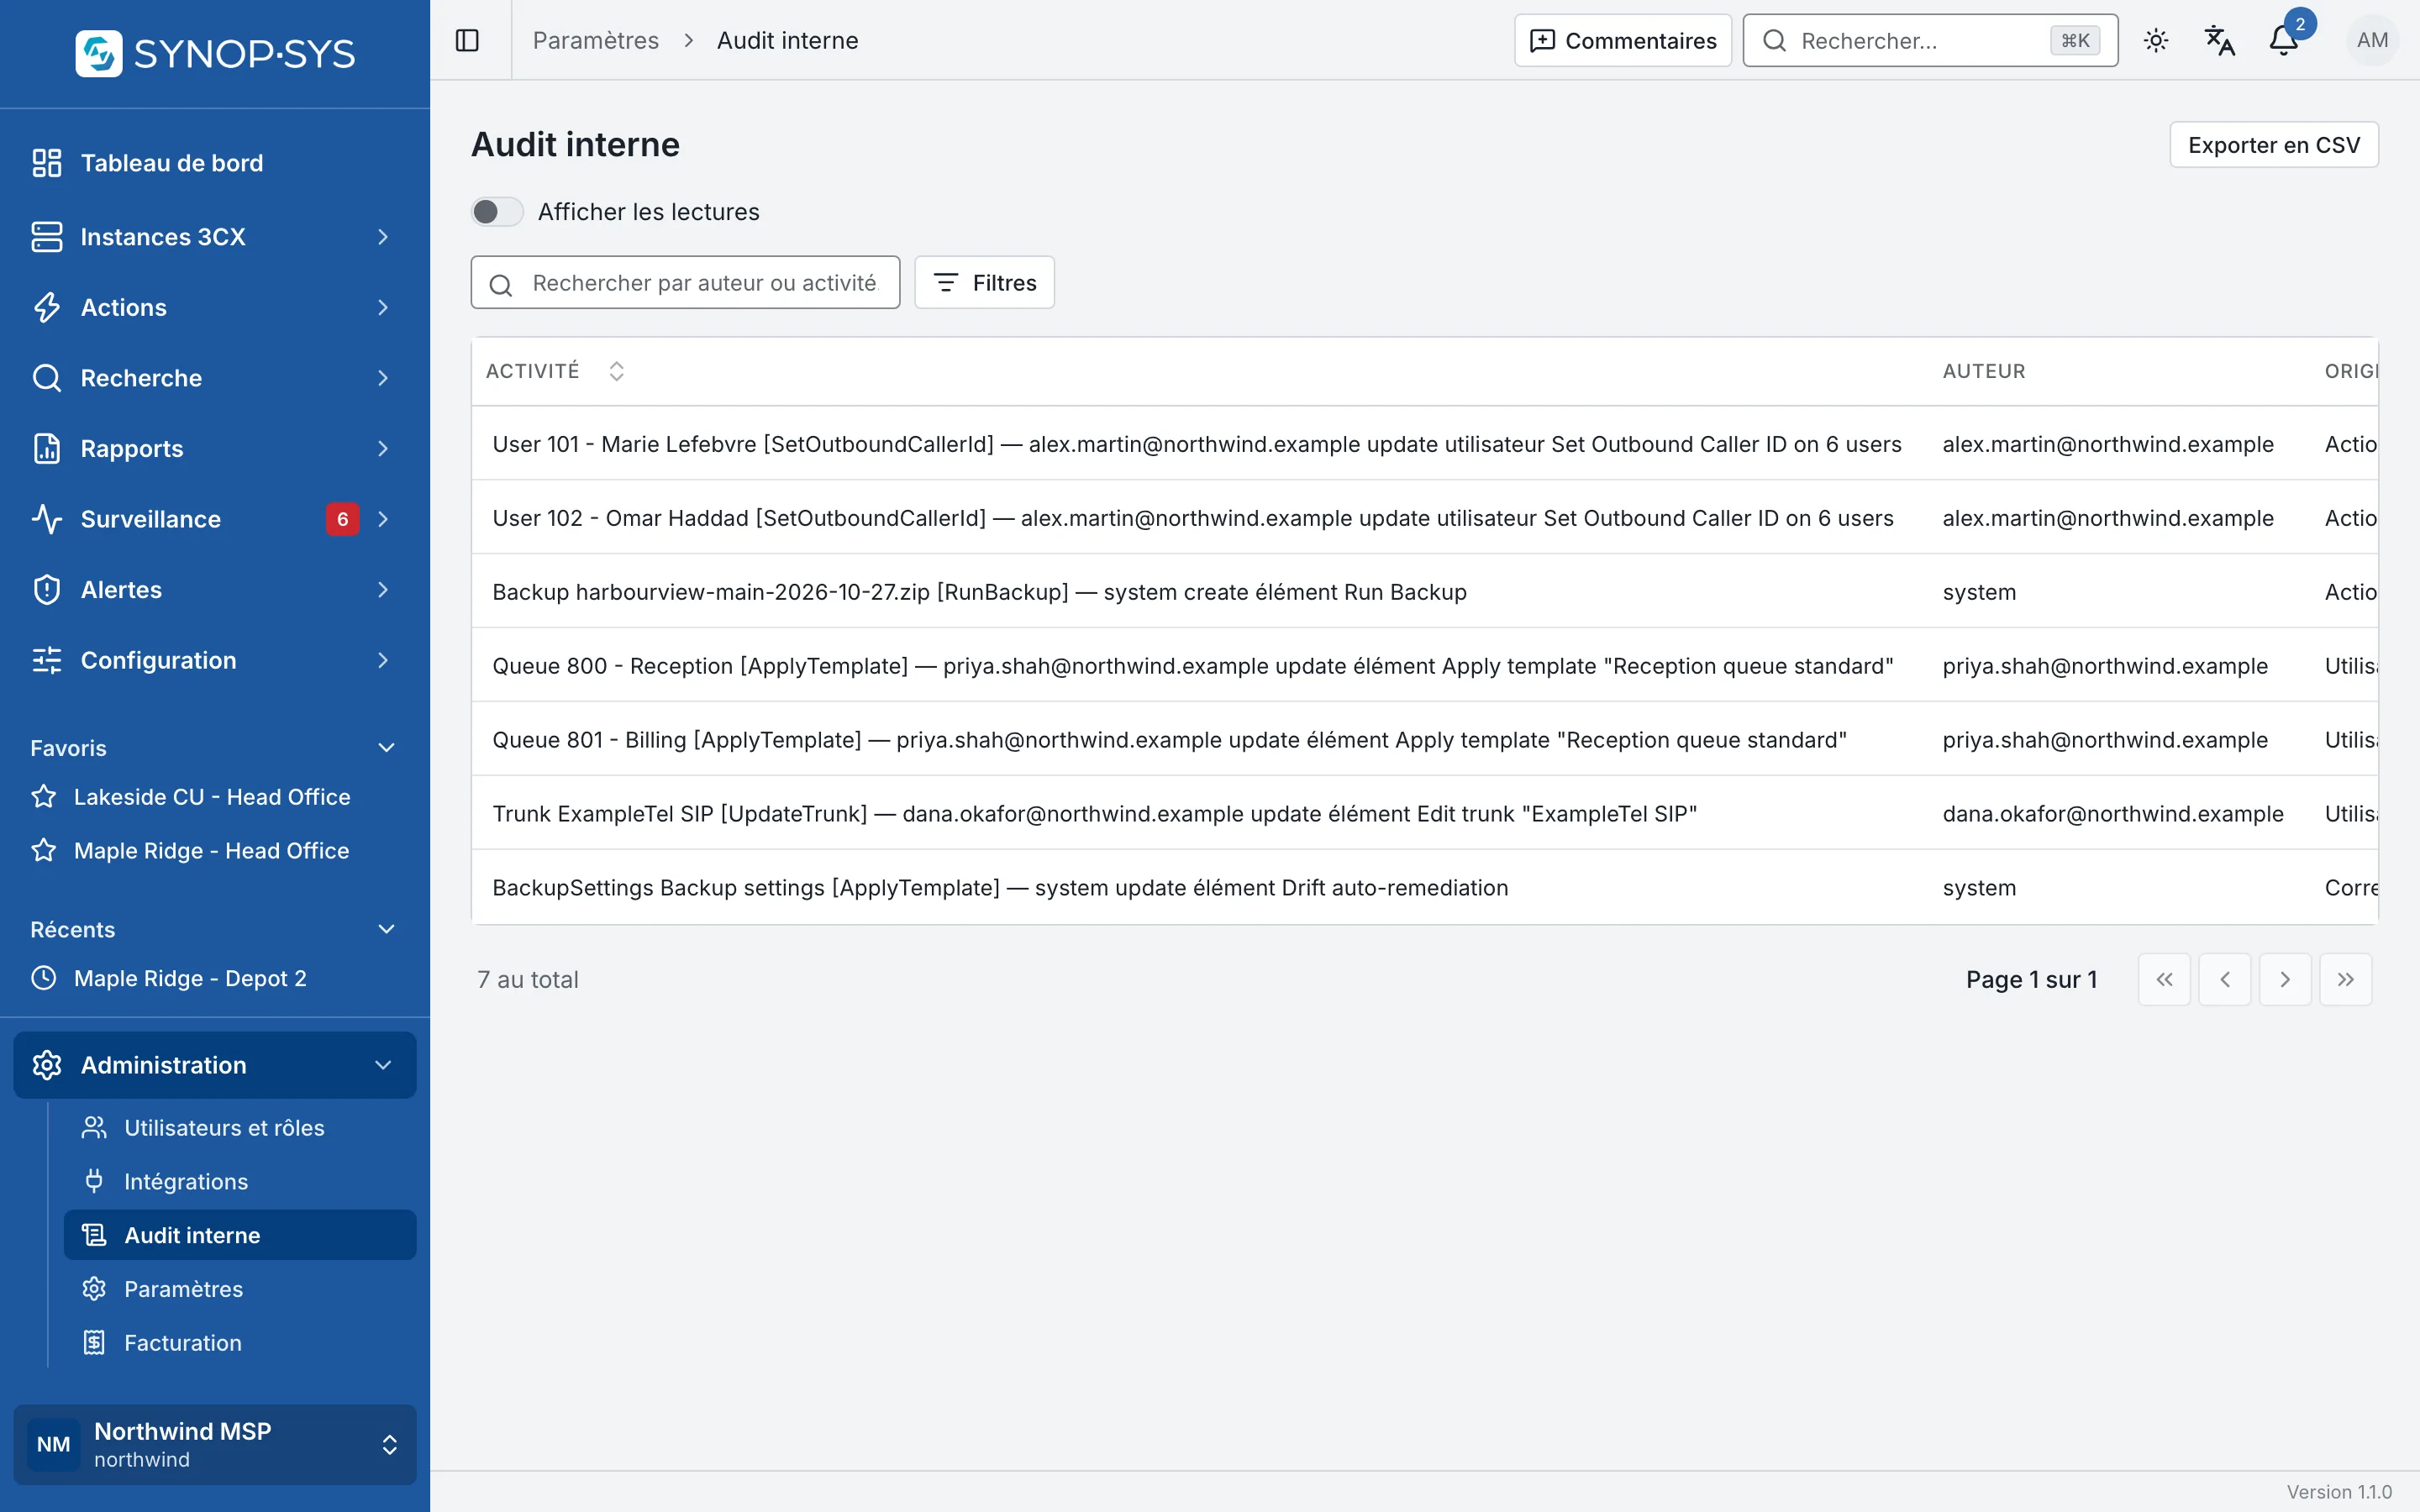
Chaque modification apportée à un PBX par la plateforme est consignée dans l'Audit interne. La piste d'audit enregistre les tentatives d'écriture sur les PBX et leurs résultats, y compris les modifications, les actions, les applications de modèles et le travail automatisé. Examinez l'origine et le contexte, avec les valeurs sensibles masquées.

  • Origine : une personne, une clé API, une exécution d'action groupée, une action planifiée, l'automatisation de la surveillance ou la correction de dérive
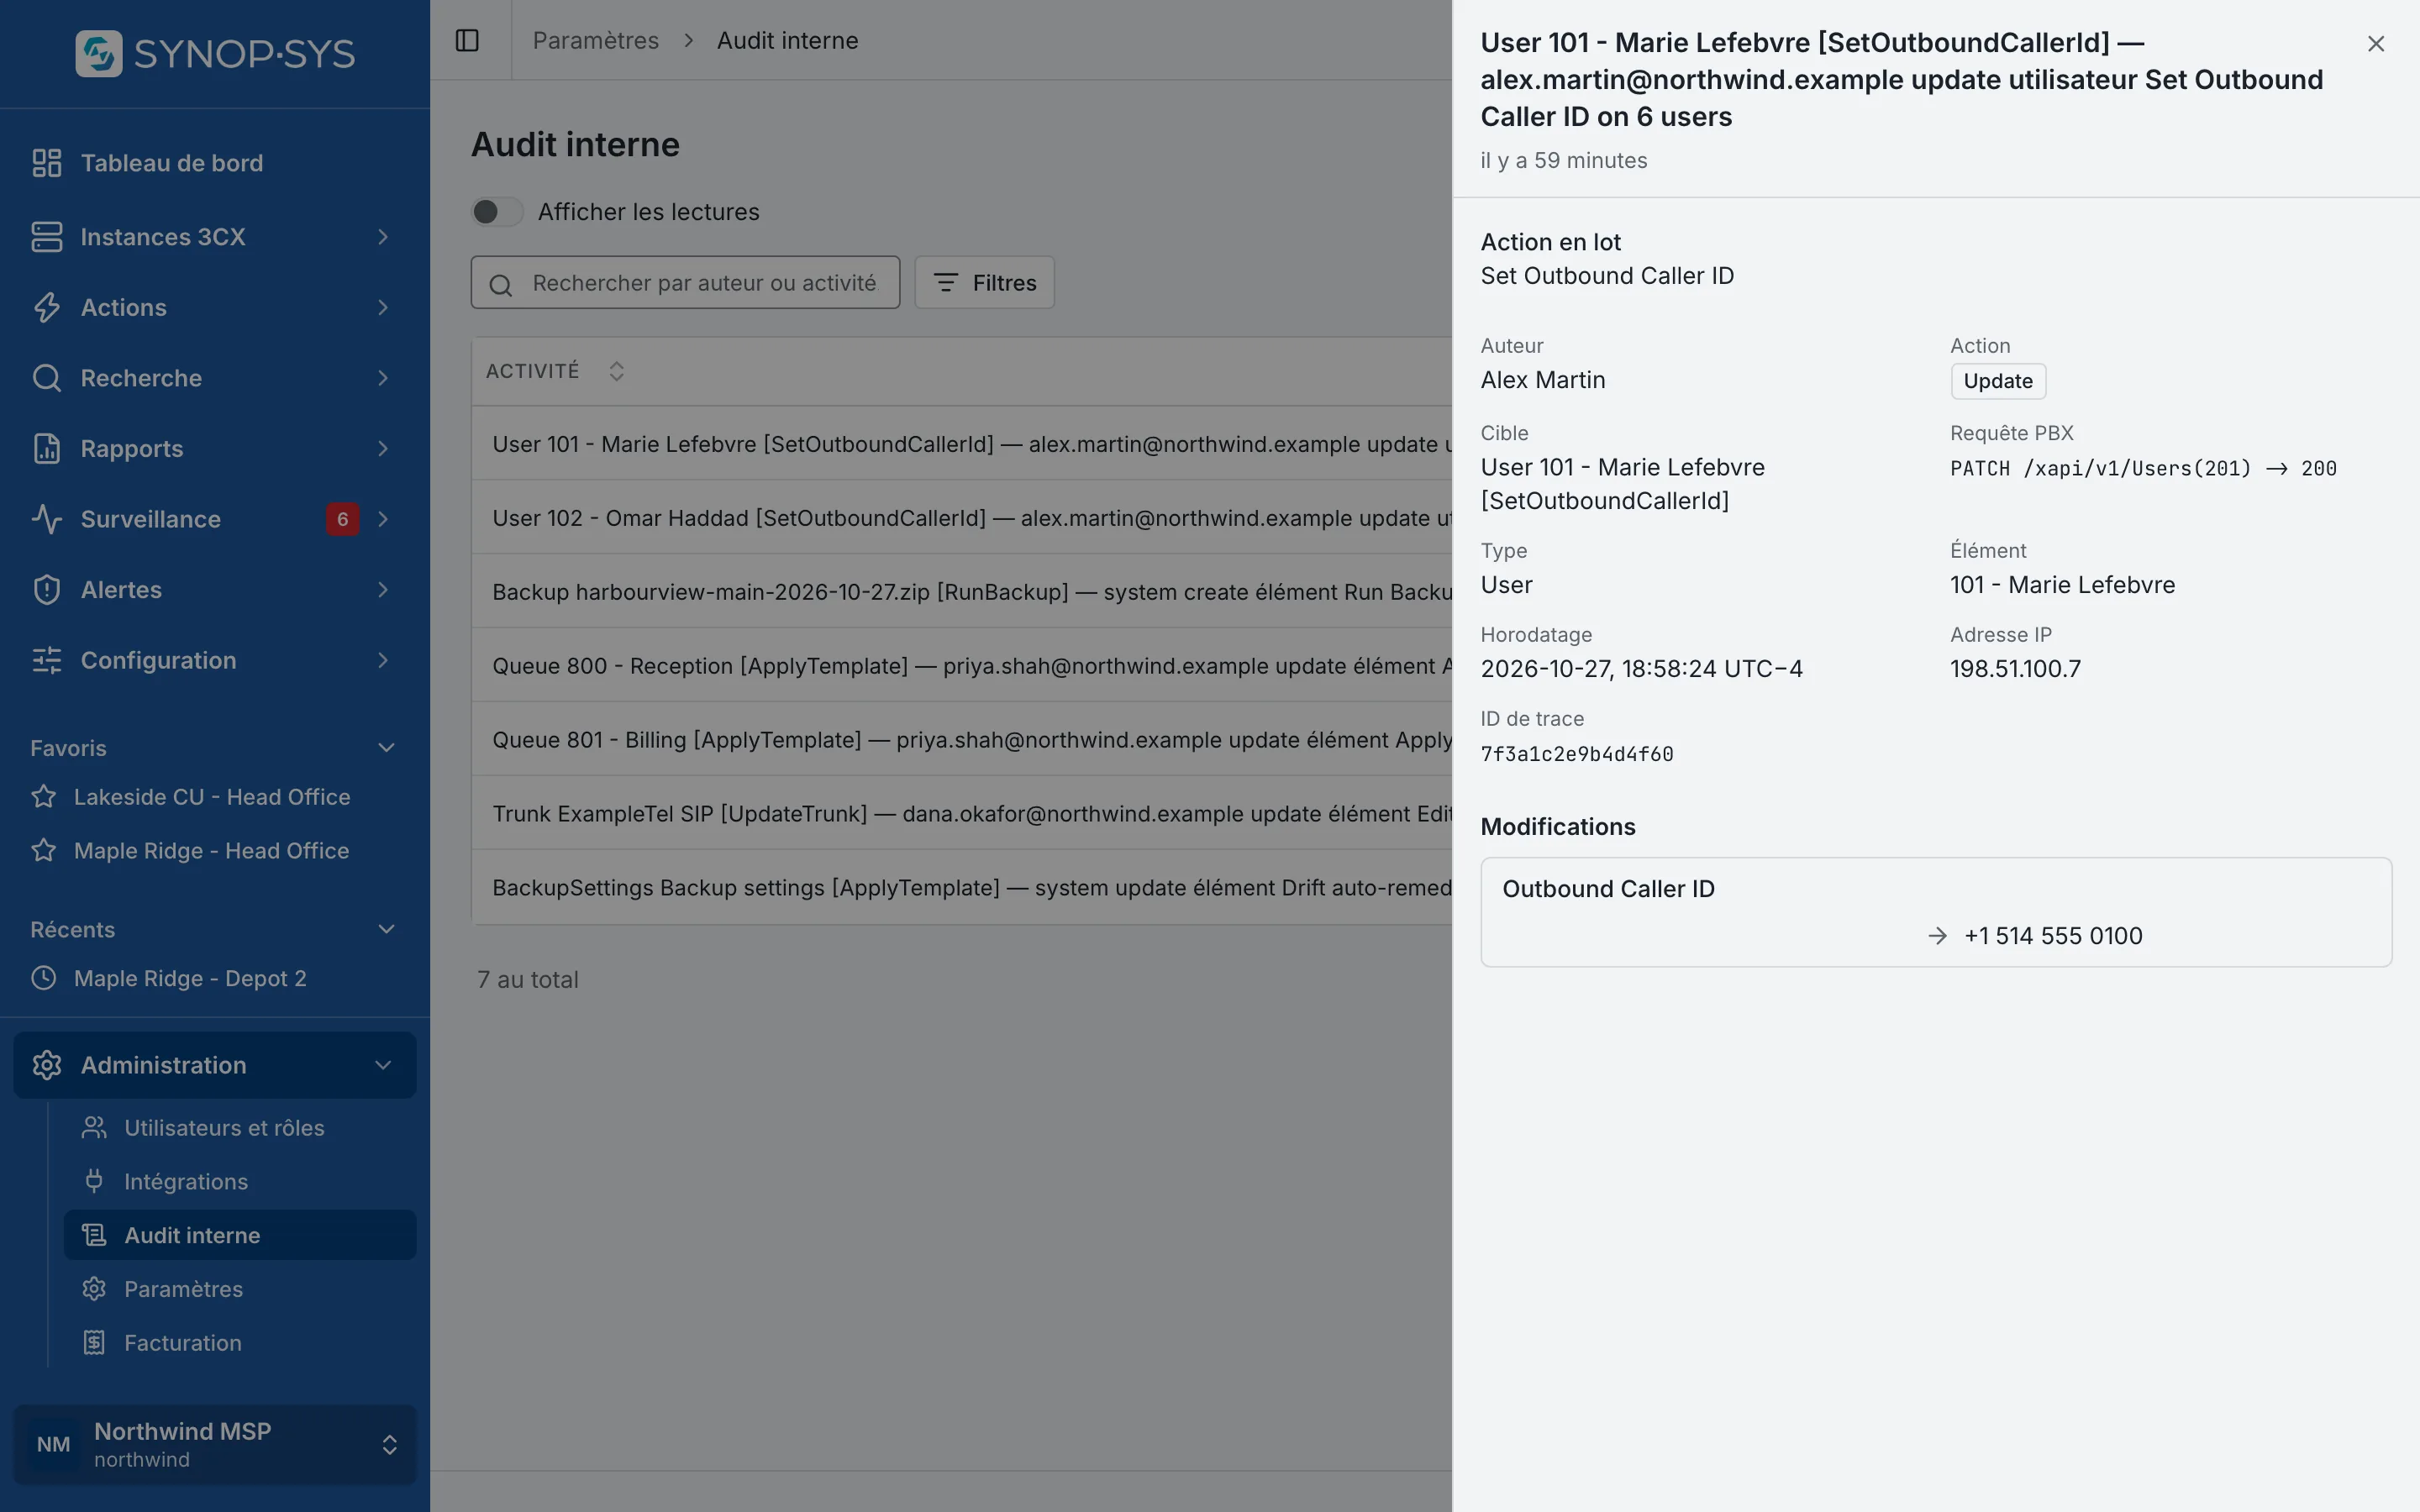
  • Cible, opération logique, méthode, chemin et code HTTP de la requête
  • Une entrée consigne une tentative et son résultat; elle ne prouve pas que le PBX a conservé le changement
L'Audit interne de l'espace de travail : les écritures sur les PBX avec leur auteur et leur origine (une exécution d'action groupée, une action planifiée, les modifications et les applications de modèles faites par des personnes, la correction de dérive). L'Audit interne de l'espace de travail : les écritures sur les PBX avec leur auteur et leur origine (une exécution d'action groupée, une action planifiée, les modifications et les applications de modèles faites par des personnes, la correction de dérive).
L'Audit interne de l'espace de travail : les écritures sur les PBX avec leur auteur et leur origine (une exécution d'action groupée, une action planifiée, les modifications et les applications de modèles faites par des personnes, la correction de dérive).Ouvrir l'image complèteOuvrir l'image complète
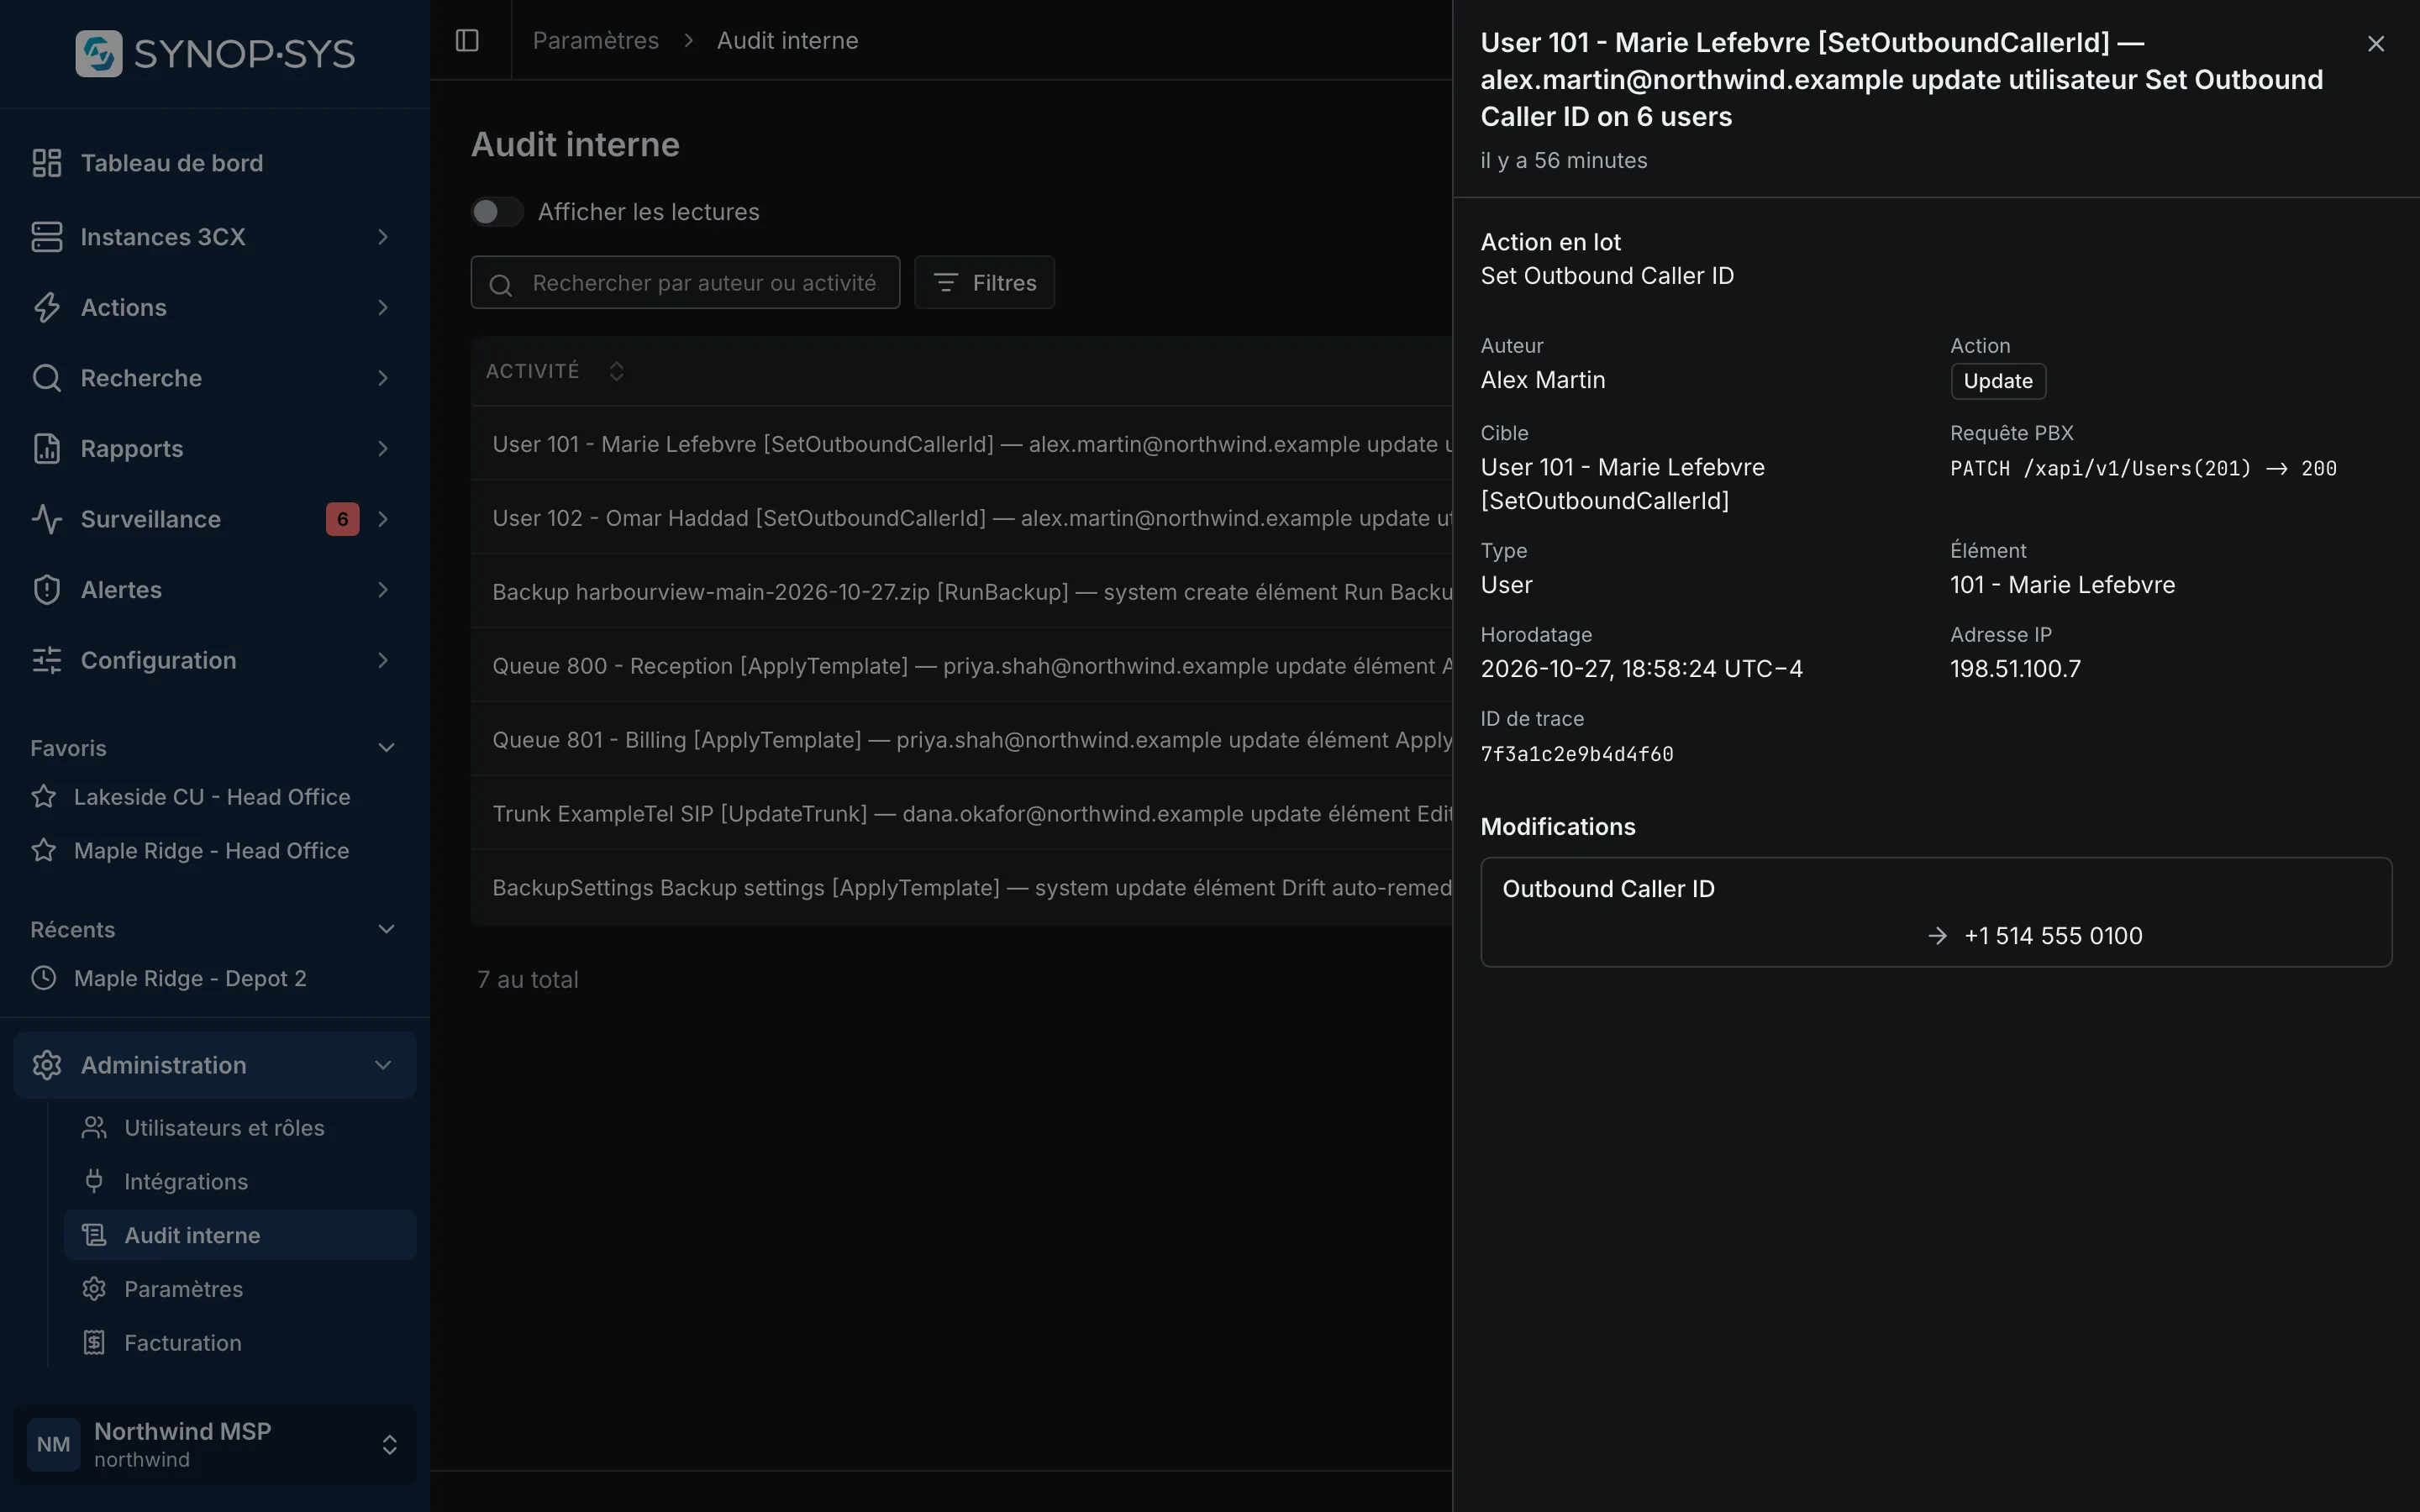
Une entrée ouverte : la cible, la requête envoyée au PBX avec son code HTTP et la propriété modifiée. Une entrée ouverte : la cible, la requête envoyée au PBX avec son code HTTP et la propriété modifiée.
Une entrée ouverte : la cible, la requête envoyée au PBX avec son code HTTP et la propriété modifiée.Ouvrir l'image complèteOuvrir l'image complète
Les changements faits directement dans la console 3CX relèvent du propre journal d'audit de 3CX, que SYNOP•SYS peut lire instance par instance. SYNOP•SYS ne revendique aucune certification ni conformité sur cette page.

Discutons de la structure de votre espace de travail

Un espace de travail par organisation, ou plusieurs : dites-nous comment votre équipe et vos clients sont organisés.